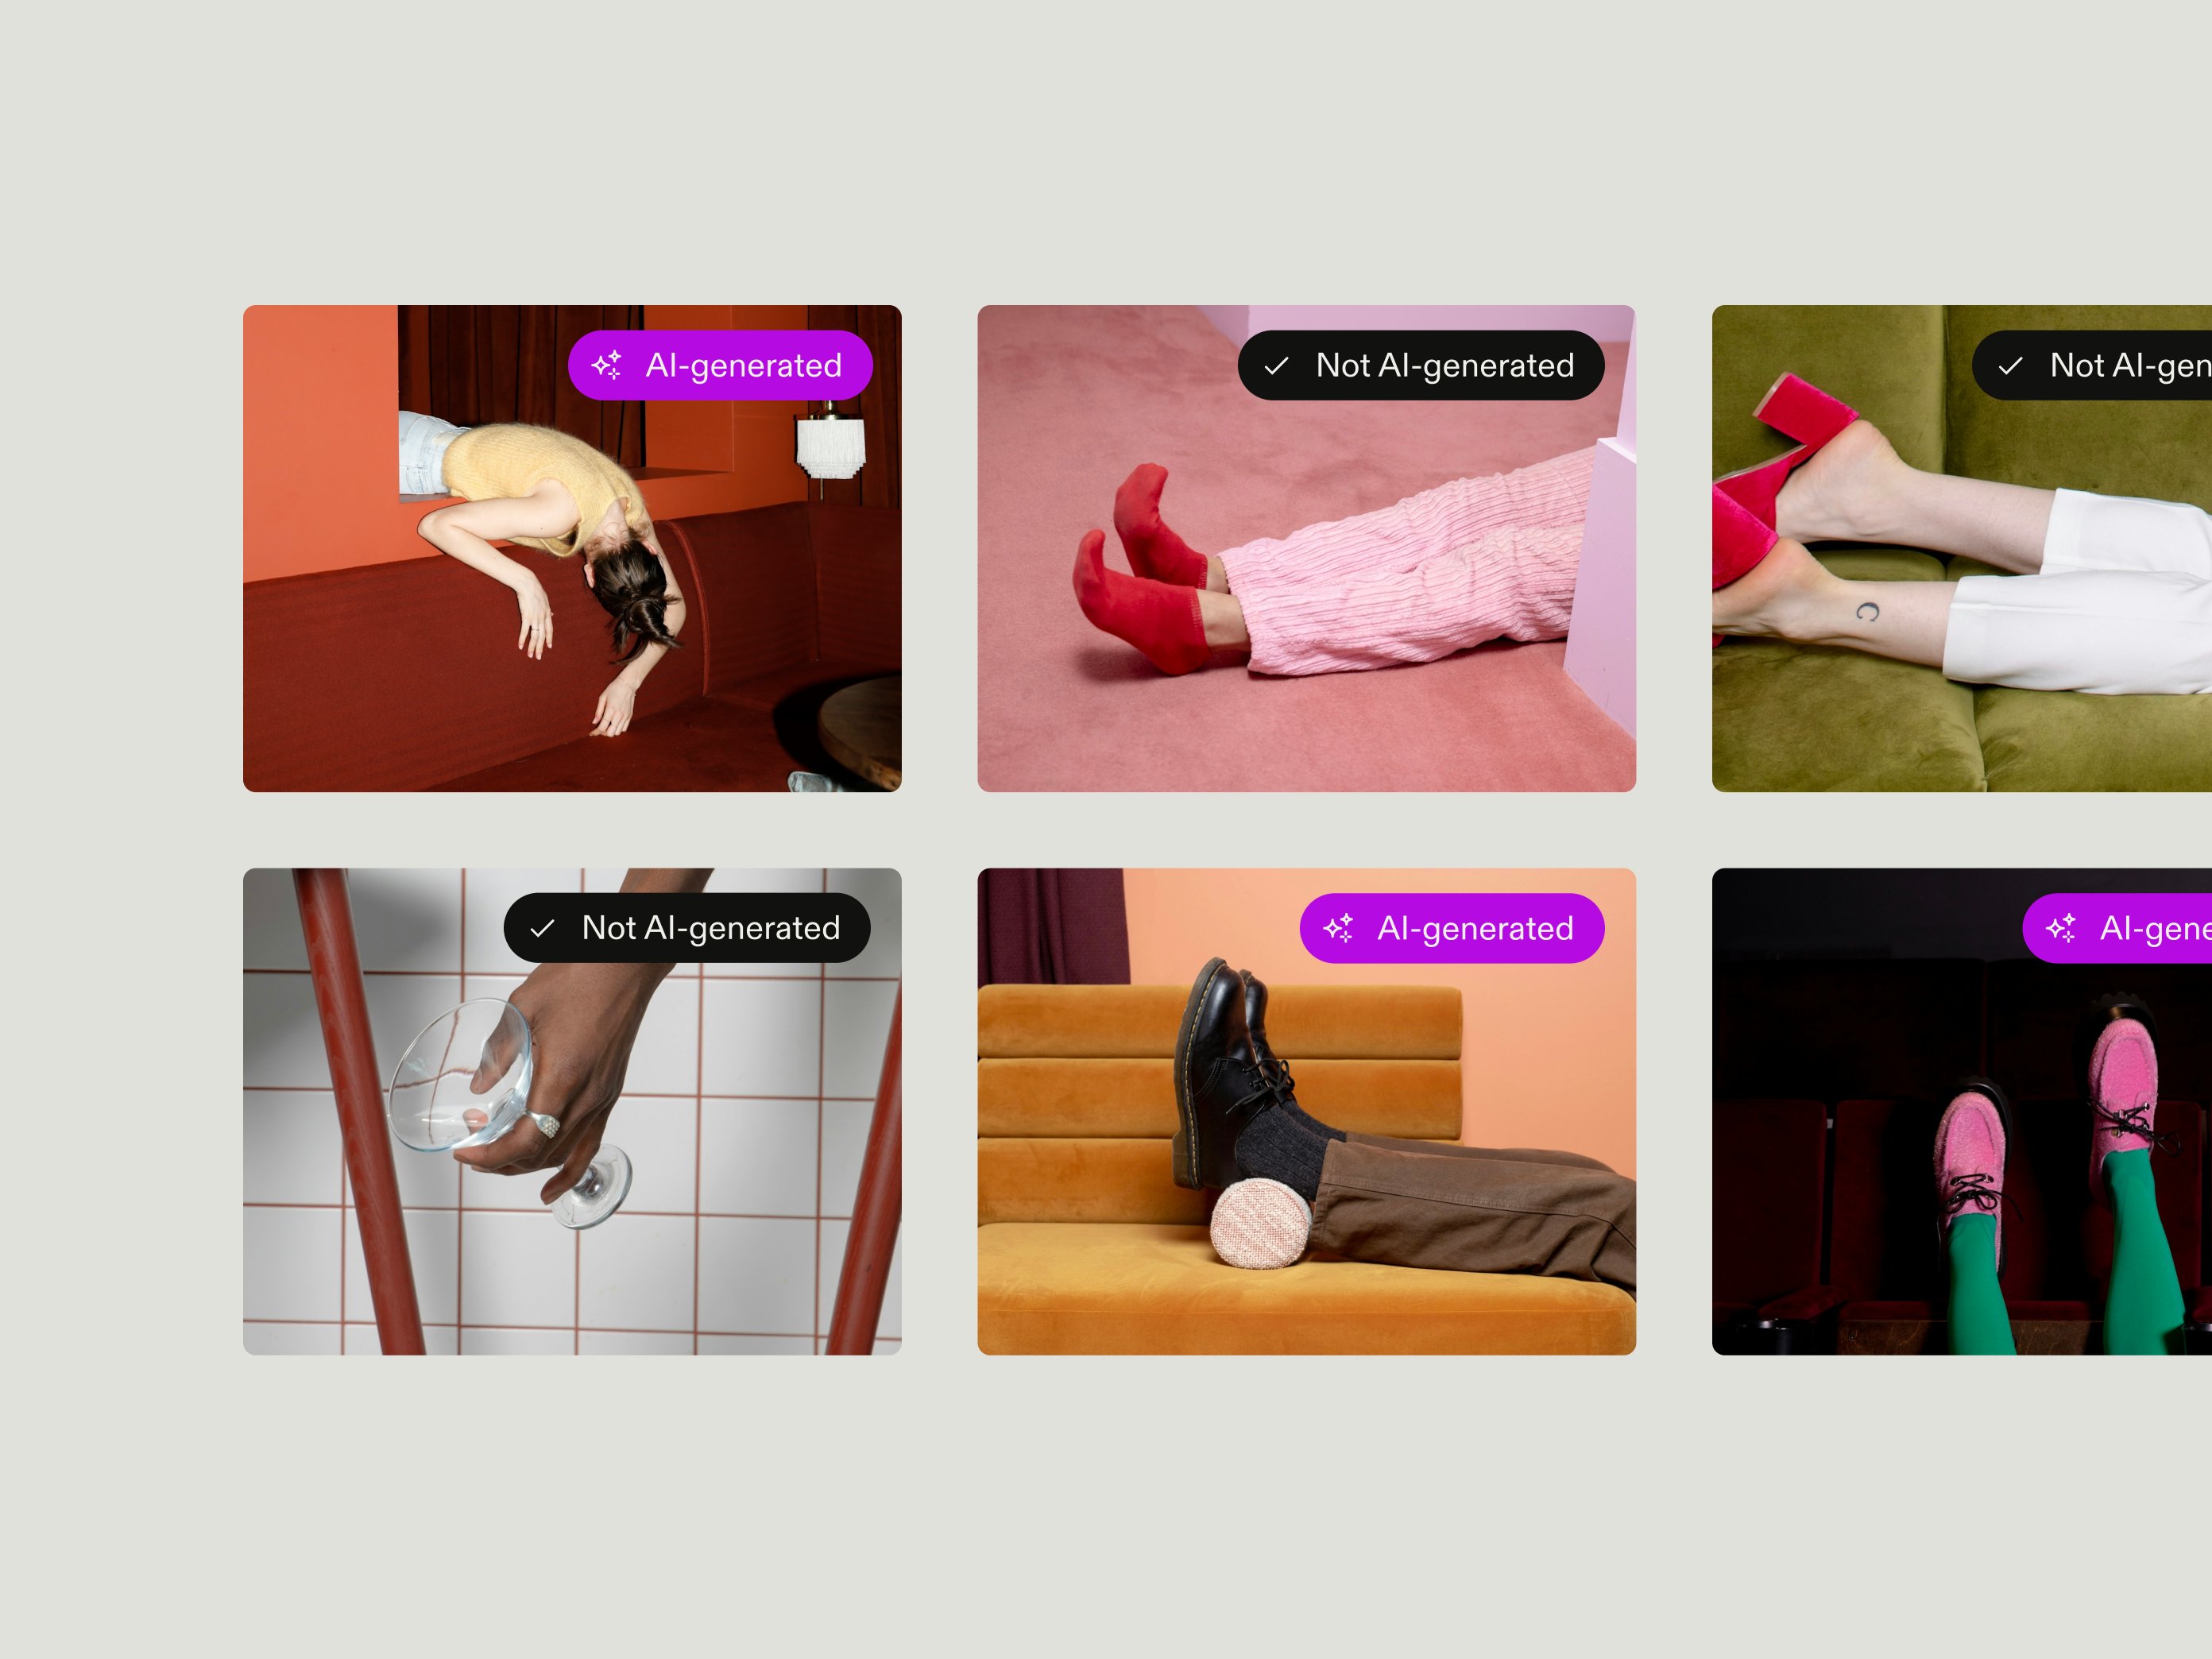
Content Credentials, die auf dem C2PA-Standard basieren, bieten einen möglichen Lösungsansatz, um die Herkunft von Inhalten nachzuvollziehen und die Einhaltung der KI-Transparenzpflichten zu unterstützen. Voraussetzung dafür ist jedoch, dass diese Herkunftsnachweise mit den jeweiligen Assets verbunden bleiben und für die Personen sichtbar sind, die mit ihnen arbeiten.
Wenn ihr in eurem Unternehmen für Brand Management, Marketing oder DAM verantwortlich seid, erfahrt ihr hier, was ihr über C2PA, Artikel 50 der EU-KI-Verordnung und die Auswirkungen auf das Digital Asset Management wissen solltet.
Das Wichtigste auf einen Blick
- Brand- und Marketing-Teams müssen KI-generierte Inhalte verwalten, die möglicherweise außerhalb etablierter markenbezogener Workflows entstanden sind.
- Ohne nachvollziehbare Herkunft ist es schwierig zu erkennen, welche Inhalte mit KI erstellt wurden und ob eine Offenlegungspflicht gemäß Artikel 50 besteht. Das birgt Risiken für die Marke – sowohl im Hinblick auf regulatorische Anforderungen als auch auf die öffentliche Wahrnehmung.
- C2PA kann wertvolle Informationen über die Herkunft von Inhalten liefern. Voraussetzung ist, dass diese Informationen mit der Datei verbunden bleiben und für euer Team sichtbar sind.
Die Kennzeichnung von KI-Inhalten: Eine wachsende Herausforderung für Brand und Marketing
Generative KI macht die Erstellung von Content einfacher, seine Verwaltung aber komplexer. Zwischen DALL-E und Adobe Firefly, internen Teams und externen Agenturen verliert man schnell den Überblick darüber, wie Assets entstanden sind.
Oft erreichen euch Assets aus zweiter, dritter oder vierter Hand. Sie wurden mit unterschiedlichen Tools gestaltet, bearbeitet und in neue Formate gebracht. Ihre Herkunft lässt sich dabei bestenfalls lückenhaft nachvollziehen.
- Euer regionales Team erstellt eigenständig lokalisierte Kampagnenbilder, weiß aber nicht, dass es das zentrale Brand-Team über den Einsatz von KI informieren sollte.
- Ein externer Dienstleister beschleunigt die Content-Produktion, vergisst jedoch offenzulegen, dass die Texte mithilfe von KI erstellt wurden.
- Ein Teammitglied weist auf den Einsatz von KI hin. Doch im hektischen Arbeitsalltag geht diese Information verloren und wird nicht weitergegeben.
So gelangen KI-generierte Inhalte unbemerkt und ohne entsprechende Herkunftsinformationen in zentral verwaltete Plattformen wie euer DAM, wo andere Teams sie nutzen und weiterverwenden können. Sobald die Assets im Umlauf sind, wird es noch schwieriger, die Kontrolle über sie zu behalten.
Für Teams in Brand, Marketing und DAM wird das zunehmend zur Herausforderung.
Seit dem 2. August 2026 verpflichtet Artikel 50 Absatz 4 der EU-KI-Verordnung Betreiber von KI-Systemen – zu denen auch die meisten Marken gehören, die KI-Systeme einsetzen – dazu, offenzulegen, wenn Deepfakes sowie bestimmte Texte, die zur Information der Öffentlichkeit über Angelegenheiten von öffentlichem Interesse veröffentlicht werden, mithilfe von KI erzeugt oder manipuliert wurden. Dazu zählen beispielsweise Inhalte zu politischen Kampagnen, politischen Maßnahmen oder aktuellen Nachrichten. Gesetzlich vorgesehene Ausnahmen und Einschränkungen bleiben davon unberührt.
Doch nicht nur der Gesetzgeber fordert Transparenz beim Einsatz von KI. Auch die Öffentlichkeit erwartet eine entsprechende Kennzeichnung – und ihre Erwartungen gehen über die gesetzlichen Anforderungen hinaus.
- 86 % der 10.000 weltweit von YouGov befragten Konsumenten sind der Meinung, dass KI-generierte Inhalte als solche gekennzeichnet werden sollten. 59 % geben an, dass eine fehlende Offenlegung ihr Vertrauen mindert.
- In einer weiteren Studie von Cint und Advertising Week gaben 44 % der Befragten an, dass ihr Vertrauen in eine Marke sinkt, wenn diese den Einsatz von KI nicht offenlegt.
- 70 % der von Canva befragten Konsumenten glauben, dass sich künftig ohne entsprechende Kennzeichnung nicht mehr erkennen lässt, ob eine Werbeanzeige mit KI erstellt wurde.
Euer Team sollte wissen, ob ein Asset mithilfe von KI erstellt oder manipuliert wurde – noch bevor es die Öffentlichkeit erfährt. Doch das ist nicht immer der Fall. Kein Wunder also, dass viele Brand-Verantwortliche die KI-gestützte Content-Erstellung in ihren Unternehmen inzwischen als „Wilden Westen“ beschreiben.
„Brand- und Content-Teams sollten sich jetzt mit diesem Thema auseinandersetzen. Denn Fragen zum Zusammenspiel von Brand Governance und KI kommen längst nicht mehr nur aus den eigenen Reihen, sondern auch von eurer Zielgruppe, eurer Rechtsabteilung und zunehmend von Regulierungsbehörden. Die Transparenzpflichten der EU-KI-Verordnung für KI-generierte Inhalte gelten bereits, und weitere Anforderungen dürften folgen. Ihr erstellt immer mehr Bildmaterial, in immer kürzerer Zeit und mit immer mehr Tools. Wenn jemand fragt: ‚Ist das KI?‘, reicht ein ‚Ich glaube schon‘ nicht mehr aus. Teams, die das innerhalb weniger Sekunden überprüfen können, können KI weiterhin mit Vertrauen einsetzen.“
– Anton Moritz, Principal Product Manager DAM at Frontify
Werfen wir zunächst einen genaueren Blick auf Artikel 50 der EU-KI-Verordnung. Anschließend zeigen wir euch, wie sich Herkunftsinformationen direkt mit digitalen Assets verknüpfen lassen und wie C2PA euch dabei unterstützen kann, fundierte Entscheidungen über die Offenlegung des KI-Einsatzes zu treffen.
Was ist Artikel 50 der EU-KI-Verordnung?
Artikel 50 der EU-KI-Verordnung regelt unter anderem die Transparenzpflichten für KI-generierte und KI-manipulierte Inhalte. Für Brand- und Marketing-Teams sind insbesondere zwei Absätze relevant:
Artikel 50 Absatz 4 soll die Öffentlichkeit besser vor potenziell irreführenden oder schädlichen KI-Inhalten schützen. Dazu gehören beispielsweise Deepfakes, die fälschlicherweise authentisch erscheinen, oder KI-generierte Texte, die zur Information der Öffentlichkeit über Angelegenheiten von öffentlichem Interesse veröffentlicht werden und für die keine einschlägige Ausnahme von der Offenlegungspflicht greift. Eine solche Ausnahme setzt bei Texten unter anderem voraus, dass eine menschliche Überprüfung oder redaktionelle Kontrolle stattgefunden hat und eine natürliche oder juristische Person die redaktionelle Verantwortung für die Veröffentlichung trägt.
Artikel 50 Absatz 2 verpflichtet Anbieter von KI-Systemen, die synthetische Audio-, Bild-, Video- oder Textinhalte erzeugen, dazu, die Ausgaben ihrer Systeme in einem maschinenlesbaren Format zu kennzeichnen, sodass sie als künstlich erzeugt oder manipuliert erkennbar sind. Dabei gelten die in der Verordnung vorgesehenen Ausnahmen.
Diese Anforderungen beeinflussen, wie Marken mit der Transparenz und Authentizität ihrer Inhalte umgehen. Umso wichtiger wird es, nachvollziehen zu können, woher Inhalte stammen, wie sie erstellt und wie sie verändert wurden.
Was müssen Marketers über Artikel 50 der EU-KI-Verordnung wissen?
Für Brand- und Marketing-Teams sind insbesondere die folgenden Punkte relevant:
- Artikel 50 sieht Pflichten für zwei Arten von Akteuren vor: Anbieter und Betreiber von KI-Systemen. Die meisten Brand-Teams, die KI-Tools von Drittanbietern zur Erstellung oder Bearbeitung von Content einsetzen, gelten im Sinne der Verordnung als Betreiber.
- Betreiber müssen bei bestimmten Arten von Inhalten offenlegen, dass diese KI-generiert (mit KI erstellt) oder KI-manipuliert (mit KI bearbeitet) wurden (Artikel 50 Absatz 4). Dazu zählen Deepfakes sowie KI-generierte oder KI-manipulierte Texte, die zur Information der Öffentlichkeit über Angelegenheiten von öffentlichem Interesse veröffentlicht werden – beispielsweise zu politischen Kampagnen, politischen Maßnahmen oder aktuellen Nachrichten. Dabei sind die gesetzlich vorgesehenen Ausnahmen und Einschränkungen zu berücksichtigen.
- Für einen Großteil klassischer Marketinginhalte dürfte nach Artikel 50 Absatz 4 keine Offenlegungspflicht bestehen. Ob eine Offenlegung erforderlich ist, hängt von der Art, dem Zweck und dem Kontext der jeweiligen Inhalte ab.
Was ist C2PA?
C2PA ist ein offener Standard, der die Herkunft digitaler Inhalte transparenter und nachvollziehbarer macht. Entwickelt wird er von der Coalition for Content Provenance and Authenticity (C2PA), einem Zusammenschluss, zu dem unter anderem Adobe, Google, Meta und Microsoft gehören.
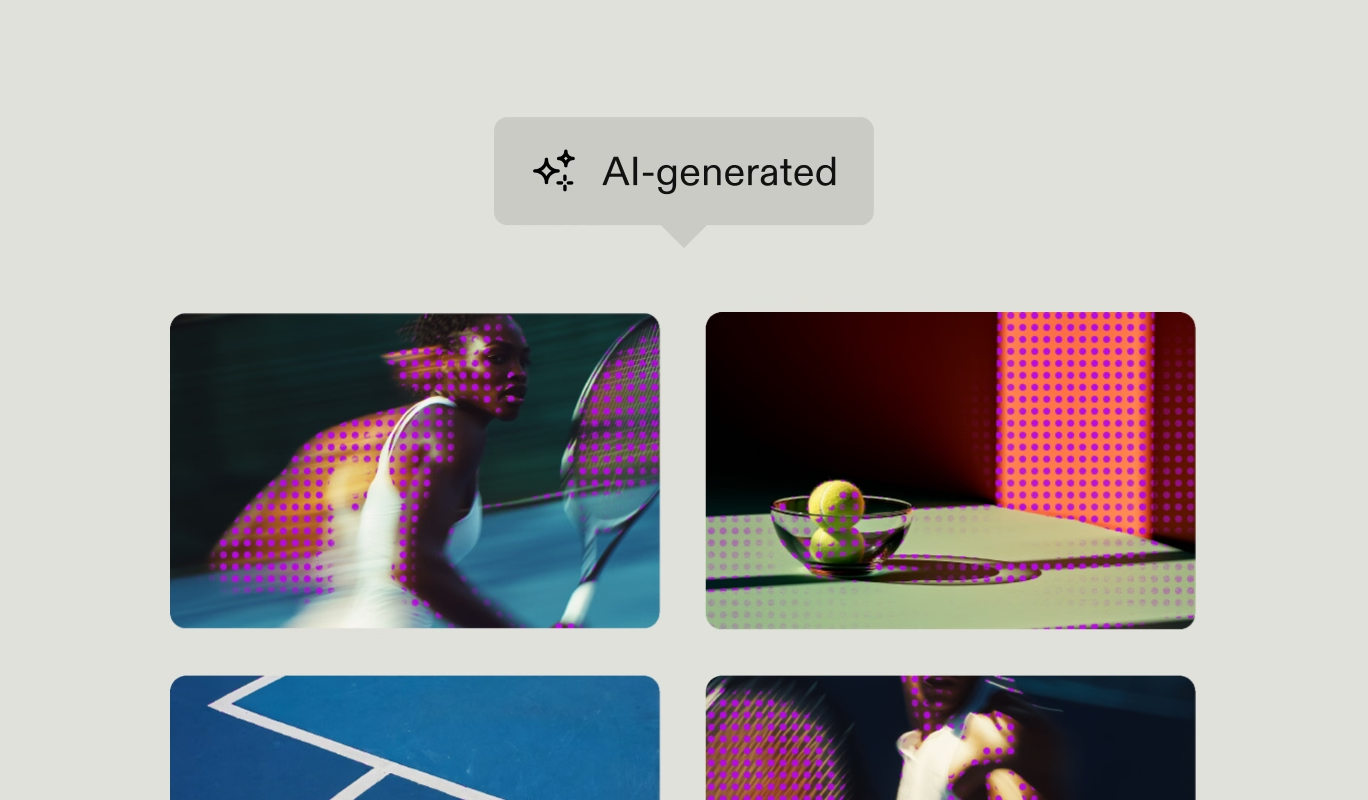
Durch sogenannte Content Credentials, die mit Dateien verknüpft werden, nutzt C2PA Metadaten, um Informationen darüber bereitzustellen, wie Inhalte erstellt wurden, welche Änderungen vorgenommen wurden und ob KI zum Einsatz kam. Content Credentials funktionieren wie ein digitaler Reisepass: Sie liefern einen überprüfbaren Nachweis darüber, woher ein Inhalt stammt und welche Stationen er auf seinem Weg zu euch und eurer Zielgruppe durchlaufen hat.
Wie unterstützt C2PA Marketer bei der Erfüllung ihrer Transparenzpflichten gemäß Artikel 50?
C2PA kann Marketers dabei unterstützen, ihre Transparenzpflichten gemäß Artikel 50 zu erfüllen, indem es die Herkunft von Inhalten nachvollziehbarer macht – einschließlich der Frage, ob bei ihrer Erstellung oder Bearbeitung KI eingesetzt wurde.
Wenn ihr wisst, woher eure Inhalte stammen, könnt ihr besser beurteilen, ob ihr den Einsatz von KI offenlegen solltet. Sei es, um die gesetzlichen Anforderungen gemäß Artikel 50 zu erfüllen oder den Erwartungen der Öffentlichkeit gerecht zu werden. Die gute Nachricht: Für einen Großteil klassischer Marketinginhalte dürfte nach Artikel 50 Absatz 4 der EU-KI-Verordnung keine Offenlegungspflicht bestehen. Für viele Assets besteht daher voraussichtlich kein unmittelbarer Handlungsbedarf.
Transparente Herkunftsinformationen helfen euch jedoch dabei, diejenigen Assets zu identifizieren, die vor ihrer Verwendung genauer geprüft werden sollten – sei es im Hinblick auf potenzielle Risiken für eure Marke oder aus rechtlicher Sicht. Das kann insbesondere bei Kampagnen relevant sein, bei denen der Einsatz von KI unpassend wirken könnte. Etwa bei Kampagnen, die Authentizität, echte Kundengeschichten, menschliches Handwerk oder Nachhaltigkeit in den Mittelpunkt stellen.
Müssen unsere Marketinginhalte als KI-generiert gekennzeichnet werden?
Ob eure Marketinginhalte gemäß der EU-KI-Verordnung einer Offenlegungspflicht unterliegen, hängt von der Art der Inhalte ab. Betreiber müssen den Einsatz von KI nur in bestimmten Fällen offenlegen, insbesondere wenn Inhalte fälschlicherweise authentisch erscheinen könnten.
Dazu gehören:
- Deepfakes: Bild-, Ton- oder Videoinhalte, die mithilfe von KI erzeugt oder manipuliert wurden, bestehenden Personen, Gegenständen, Orten, Einrichtungen oder Ereignissen ähneln und fälschlicherweise authentisch oder wahrheitsgemäß erscheinen. Ein Beispiel wäre eine KI-generierte Werbung mit einer prominenten Person, die das Produkt in Wirklichkeit nie empfohlen hat.
- KI-generierte oder KI-manipulierte Texte, die zur Information der Öffentlichkeit über Angelegenheiten von öffentlichem Interesse veröffentlicht werden: beispielsweise Inhalte zu politischen Kampagnen, politischen Maßnahmen oder aktuellen Nachrichten. Eine Ausnahme von der Offenlegungspflicht besteht unter anderem dann, wenn die Inhalte einer menschlichen Überprüfung oder redaktionellen Kontrolle unterzogen wurden und eine natürliche oder juristische Person die redaktionelle Verantwortung für ihre Veröffentlichung trägt. Ein Beispiel für potenziell offenlegungspflichtige Inhalte wäre ein KI-generierter Bericht über Wahlergebnisse, der keiner menschlichen redaktionellen Prüfung oder Validierung unterzogen wurde.
Viele andere KI-generierte Inhalte unterliegen hingegen nicht der Offenlegungspflicht gemäß der EU-KI-Verordnung. Dazu zählen beispielsweise KI-generierte Produktbeschreibungen oder Bildmaterial für Kampagnen – vorausgesetzt, sie stellen reale Personen, Orte oder Ereignisse nicht in einer Weise dar, die fälschlicherweise den Eindruck erweckt, sie seien authentisch oder wahrheitsgemäß.
Wie funktioniert C2PA?
C2PA nutzt einen offenen Standard, um digitale Assets automatisch mit maschinenlesbaren Informationen über ihre Herkunft zu versehen.
- Ein Inhalt wird erstellt: Beispielsweise nimmt jemand ein Foto mit einer C2PA-kompatiblen Kamera auf oder erstellt eine Bild-, Video- oder Audiodatei mit einem C2PA-kompatiblen KI-Tool.
- Content Credentials werden automatisch hinzugefügt: Das Gerät oder die Software dokumentiert, wie der Inhalt erstellt oder bearbeitet wurde und ob dabei KI zum Einsatz kam. Wird die Datei anschließend mit einem anderen C2PA-kompatiblen Tool bearbeitet, kann auch diese Änderung im Herkunftsnachweis dokumentiert werden.
- Die Content Credentials werden digital signiert: Dadurch lässt sich nachvollziehen, wer die Herkunftsinformationen signiert hat. Software kann außerdem erkennen, ob die Content Credentials seit der Signierung verändert wurden.
- Die Content Credentials können überprüft werden: Kompatible Software, beispielsweise Publishing-Plattformen, kann die Herkunftsnachweise auslesen und verifizieren. Andere Systeme, wie ein DAM, können diese Informationen für Nutzer sichtbar machen.
- Inhalte können automatisch gekennzeichnet werden: Einige Publishing-Plattformen können Inhalte auf Basis von C2PA sowie weiteren Signalen oder Erkennungsmethoden automatisch als KI-generiert kennzeichnen.
Ist C2PA die einzige Möglichkeit, KI-Inhalte zu kennzeichnen?
Nein. Die EU-KI-Verordnung schreibt keine bestimmte technische Methode vor. Einige Anbieter setzen beispielsweise auf unsichtbare Wasserzeichen oder andere Technologien. Das ist ein weiterer Grund, warum fehlende Content Credentials kein Beleg dafür sind, dass ein Asset von Menschen erstellt wurde.
Wo liegen die Grenzen von C2PA und Content Credentials?
C2PA ist ein wichtiger erster Schritt, um die Herkunft digitaler Inhalte transparenter zu machen. Der Standard allein bietet jedoch keine vollständige Lösung zur Erfüllung der Pflichten gemäß Artikel 50. Die C2PA-Initiative stellt klar: Der Standard soll Menschen dabei unterstützen, die Herkunft von Inhalten zu beurteilen. Er ist jedoch kein Instrument, das für sich genommen die Einhaltung gesetzlicher Anforderungen sicherstellt.
Folgendes sollte beachten werden:
- C2PA kann euch nicht sagen, ob ihr den Einsatz von KI offenlegen müsst: C2PA hilft Teams, die dokumentierte Herkunft eines Assets und die daran vorgenommenen Änderungen nachzuvollziehen. Der Standard kann jedoch nicht beurteilen, ob eine öffentliche Offenlegung des KI-Einsatzes gemäß der EU-KI-Verordnung rechtlich erforderlich ist. Diese Entscheidung liegt weiterhin bei euch und eurem Team.
- Content Credentials können fehlen oder unvollständig sein: Es gibt verschiedene Gründe, warum Inhalte möglicherweise keine Content Credentials enthalten. Ein Bild könnte beispielsweise auf einer Plattform erstellt worden sein, die C2PA nicht unterstützt. In manchen Systemen können Herkunftsinformationen auch beim Download oder bei der Konvertierung verloren gehen. Fehlende Content Credentials sind daher weder ein Beleg für noch gegen den Einsatz von KI.
- Content Credentials sind maschinenlesbar: Content Credentials sind maschinenlesbar, aber deshalb nicht automatisch für Menschen unmittelbar zugänglich. Anders als ein sichtbares Wasserzeichen werden sie nicht direkt auf einem Inhalt angezeigt. Stattdessen können sie in den Metadaten eingebettet oder separat gespeichert und mit der Datei verknüpft sein. Software kann diese Informationen auslesen und verifizieren und Inhalte gegebenenfalls automatisch als KI-generiert kennzeichnen. Für Menschen ist jedoch möglicherweise ein zusätzlicher Schritt erforderlich, um die Informationen einzusehen. Angesichts der rasant wachsenden Menge an KI-generierten Inhalten kann ein einfacher Zugang zu diesen Informationen entscheidend sein, damit Teams den Überblick behalten, statt von der Menge an Content überfordert zu werden.
Schnelle KI-gestützte Content-Erstellung und nachvollziehbare Herkunftsinformationen sollten sich nicht ausschließen. Jedes Asset sollte seinen Herkunftsnachweis mit sich führen, ihn für alle sichtbar machen, die mit dem Asset arbeiten, und Teams eine verlässliche Grundlage für ihre Entscheidungen über die Offenlegung des KI-Einsatzes bieten – ohne zusätzlichen Aufwand für Marketer.
Gilt die EU-KI-Verordnung auch für Unternehmen außerhalb der EU?
Ja. Ein Unternehmen muss seinen Sitz nicht in der EU haben, damit die EU-KI-Verordnung auf es Anwendung findet. Entscheidend ist unter anderem, wie und wo seine KI-Systeme bereitgestellt oder eingesetzt werden. Die EU-KI-Verordnung kann auch für Unternehmen außerhalb der EU gelten, wenn sie beispielsweise KI-Systeme in der EU in Verkehr bringen oder in Betrieb nehmen oder wenn die von ihren KI-Systemen erzeugten Ausgaben in der EU verwendet werden. Ähnlich wie die Datenschutz-Grundverordnung (DSGVO) kann die EU-KI-Verordnung über die Grenzen der Europäischen Union hinaus Anwendung finden. Ein Unternehmenssitz außerhalb der EU bedeutet daher nicht automatisch, dass das Unternehmen nicht in den Anwendungsbereich der Verordnung fällt.
Was zeichnet gute Herkunftsnachweise für digitale Inhalte aus?
Damit C2PA Marketers im Arbeitsalltag wirklich unterstützt, müssen Herkunftsinformationen drei Anforderungen erfüllen:
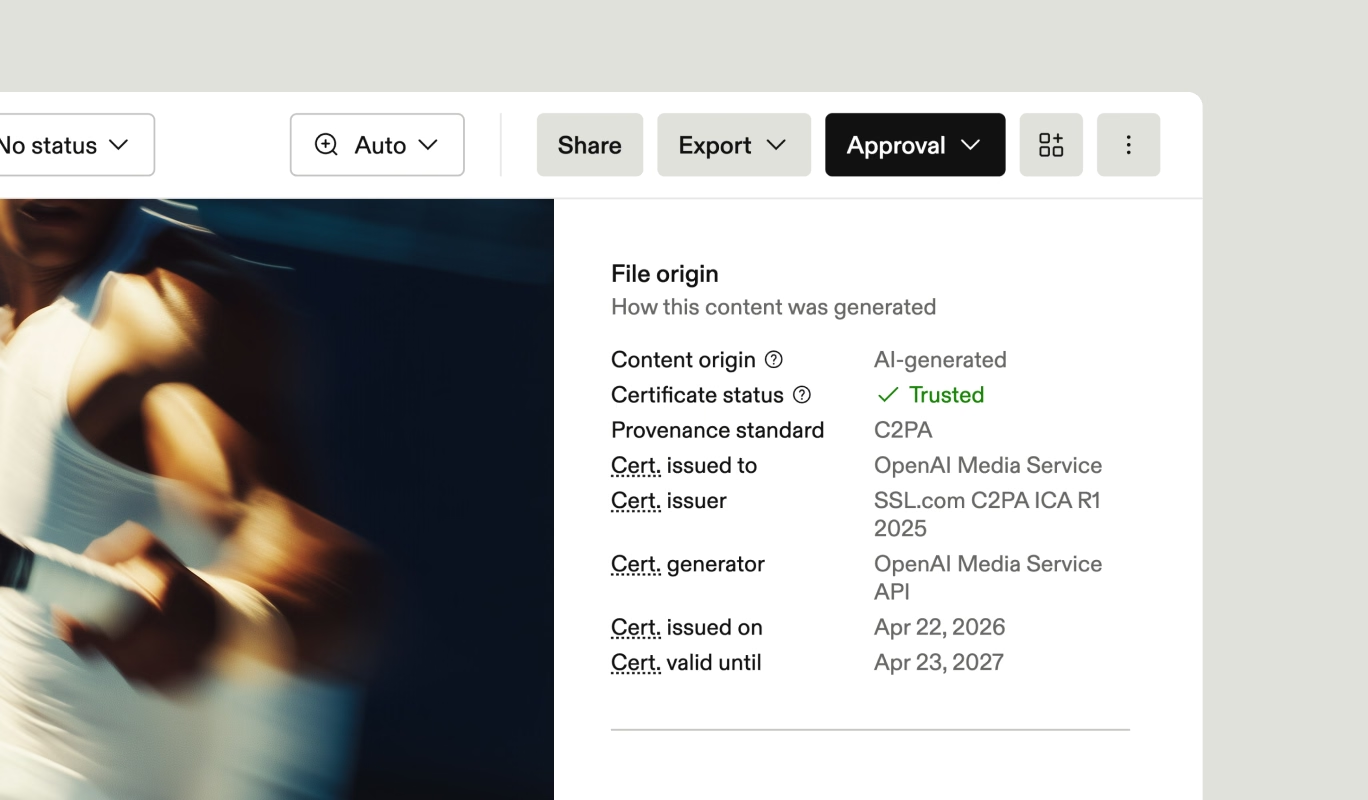
- Sichtbar: Alle, die mit einem Asset arbeiten, können nachvollziehen, woher es stammt, mit welchem Tool es erstellt wurde, ob KI zum Einsatz kam und ob der Herkunftsnachweis verifiziert wurde.
- Nutzbar: Teams können auf Basis dieser Informationen handeln – beispielsweise ihre Library nach der Herkunft von Assets filtern, KI-generierte Inhalte identifizieren und entscheiden, welche einer weiteren Prüfung bedürfen.
- Übertragbar: Der Herkunftsnachweis bleibt beim Download mit der Datei verbunden. Ein gutes System macht außerdem transparent, was mit den Herkunftsinformationen passiert, wenn eine Datei bearbeitet, in ihrer Größe verändert oder in ein anderes System übertragen wird.
Marketer, die Digital Asset Management-Systeme nutzen, haben hier einen entscheidenden Vorteil. DAM-Systeme unterstützen Marken seit Langem dabei, wichtige Informationen zu Assets sichtbar zu machen – von Nutzungsberechtigungen und Einschränkungen über die Versionshistorie bis hin zu Ablaufdaten. Heute können DAM-Systeme, die C2PA unterstützen, auch Content Credentials in die Asset-Informationen integrieren. So werden Herkunftsinformationen zu einem festen Bestandteil des gesamten Asset-Lebenszyklus.
Dies ist besonders wichtig, wenn Dateien verändert werden. Manche Tools entfernen Herkunftsinformationen bei der Verarbeitung. Auch beim Skalieren, Zuschneiden oder Konvertieren von Dateien können Content Credentials verloren gehen. Wie sich diese Herkunftsnachweise über solche Verarbeitungsschritte hinweg erhalten lassen, wird in der Branche kontinuierlich weiterentwickelt. Frontify plant, dies in einem zukünftigen Release zu unterstützen.
Wie unterstützt Frontify Marketers bei der Nutzung von C2PA?
Frontify helps marketers see and access AI provenance in their usual content workflows. By surfacing C2PA Content Credentials of digital assets, teams can inspect origin information and make informed decisions about disclosure. Frontify shows what the file declares. Your team decides what to do with it.
Frontify macht Informationen über die Herkunft von KI-Inhalten direkt in euren bestehenden Content-Workflows zugänglich. Indem Frontify die C2PA Content Credentials digitaler Assets sichtbar macht, können Teams Herkunftsinformationen einsehen und fundierte Entscheidungen darüber treffen, ob sie den Einsatz von KI offenlegen müssen oder möchten. Frontify zeigt euch, welche Informationen in der Datei hinterlegt sind. Euer Team entscheidet, wie es damit umgeht.
- Liest Frontify C2PA Content Credentials beim Upload einer Datei aus? Ja. Frontify liest Content Credentials beim Upload aus und unterstützt 15 Dateiformate, darunter Bild-, Video- und Audiodateien.
- Zeigt Frontify die Herkunft und den Verifizierungsstatus dort an, wo euer Team arbeitet? Ja. Diese Informationen werden in der Asset Sidebar im Library Workspace sowie in einer vereinfachten Ansicht auf veröffentlichten Library- und Guidelines-Seiten angezeigt.
- Kann in Frontify nach der Herkunft von Assets gefiltert und über eine API auf dieselben Informationen zugegriffen werden? Ja. Sowohl im Library Workspace als auch über die öffentliche API.
- Bleiben die Content Credentials beim Download der Originaldatei erhalten? Ja. Beim Download der ursprünglich hochgeladenen Datei bleiben die Content Credentials erhalten.
Frontify fügt euren Assets keine sichtbaren KI-Kennzeichnungen hinzu. Die Herkunftsinformationen werden in der Asset-Seitenleiste sowie auf veröffentlichten Library- und Guidelines-Seiten angezeigt. Sie werden nicht direkt auf dem Asset selbst platziert.
Erfahrt mehr über den C2PA Support von Frontify
Bucht eine Demo und erlebt Frontify in Aktion. Erfahrt, wie eure Teams Assets mit Content Credentials hochladen, Herkunftsinformationen einsehen, entsprechende Assets finden und ihre Herkunftsnachweise erhalten können.