Les Content Credentials, fondés sur la norme C2PA, peuvent aider à comprendre la provenance d’un contenu et à répondre aux obligations de transparence liées à l’IA. Encore faut-il que ces informations restent associées aux fichiers et soient visibles par les personnes qui les utilisent.
Si vous êtes responsable de la marque, du marketing ou de la gestion des actifs numériques (DAM) au sein de votre organisation, voici ce qu’il faut savoir sur la C2PA, l’article 50 du règlement européen sur l’IA et leurs implications pour la gestion des actifs numériques.
L’essentiel à retenir
- Les équipes de marque et de marketing doivent gérer des contenus générés par l’IA qui peuvent avoir été créés en dehors des processus habituels de la marque.
- Sans informations fiables sur leur provenance, il est difficile de savoir quels contenus ont été générés par l’IA et si l’article 50 impose de le signaler. Cela peut présenter un risque pour la marque, tant sur le plan réglementaire que sur celui de la perception du public.
- La C2PA peut fournir des informations utiles sur la provenance des contenus, à condition que celles-ci restent associées aux fichiers et soient accessibles à votre équipe.
La transparence sur les contenus générés par l’IA : un défi croissant pour les équipes de marque et de marketing
L’IA générative facilite la création de contenus, mais les rend plus difficiles à gérer. Entre DALL·E, Adobe Firefly, les équipes internes et les agences, il est facile de perdre de vue la manière dont les ressources ont été créées. Elles peuvent arriver après avoir transité par plusieurs personnes, puis avoir été conçues, retouchées ou converties à l’aide de différents outils. Dans bien des cas, leur provenance reste floue.
- Une équipe régionale crée ses propres visuels pour une campagne locale, sans penser à prévenir l’équipe centrale de la marque qu’elle a utilisé l’IA.
- Un prestataire accélère la mise sur le marché, mais omet de signaler que l’IA a servi à produire des textes.
- Un membre de l’équipe indique avoir utilisé l’IA, mais son responsable, accaparé par d’autres priorités, ne transmet pas l’information.
Sans le savoir, vous pouvez alors ajouter à votre DAM des contenus générés par l’IA qui n’ont pas été identifiés, puis les mettre à la disposition d’autres personnes, qui pourront à leur tour les réutiliser. Une fois les fichiers diffusés, il devient encore plus difficile d’en garder le contrôle.
C’est une préoccupation grandissante pour les équipes de marque, de marketing et de DAM.
Depuis le 2 août 2026, l’article 50, paragraphe 4, du règlement européen sur l’IA impose aux déployeurs de systèmes d’IA — ce qui inclut la plupart des marques — de signaler les hypertrucages (deepfakes) ainsi que certains textes générés ou manipulés par l’IA et publiés sur des sujets d’intérêt public, comme les campagnes politiques, les politiques publiques ou l’actualité, sauf si une exception applicable s’applique.
Les législateurs ne sont pas les seuls à demander un étiquetage des contenus générés par l’IA. Le public le souhaite aussi, et ses attentes sont parfois plus élevées que celles des autorités de réglementation.
- Parmi les 10 000 consommateurs interrogés dans le monde par YouGov, 86 % estiment que les contenus générés par l’IA devraient être signalés. Pour 59 % d’entre eux, l’absence de signalement réduit la confiance.
- Dans une autre étude menée par Cint et Advertising Week, 44 % des consommateurs déclarent que l’absence de transparence sur l’usage de l’IA diminue leur confiance envers une marque.
- Selon une enquête de Canva, 70 % des consommateurs pensent qu’il deviendra impossible de savoir si une publicité a été générée par l’IA sans signalement.
Votre équipe devrait savoir qu’un contenu a été généré ou modifié par l’IA avant que le public ne le découvre. Ce n’est pas toujours le cas. On comprend donc que de nombreux professionnels de la marque décrivent la création de contenus par l’IA dans leur organisation comme un véritable « Far West ».
« Les responsables de marque et les équipes de contenu doivent s’y intéresser dès maintenant. Leur public, leur service juridique et, de plus en plus, les autorités de réglementation s’interrogent sur le lien entre gouvernance de la marque et IA. Les règles de transparence du règlement européen sur l’IA concernant les contenus générés par l’IA sont entrées en vigueur, et d’autres mesures pourraient suivre. Vous produisez davantage d’images, plus rapidement et avec un plus grand nombre d’outils. Si quelqu’un vous demande : “Est-ce que cette image a été générée par l’IA ?”, répondre “Je crois que oui” ne suffit pas. Les équipes qui peuvent le vérifier en quelques secondes peuvent continuer à utiliser l’IA en toute confiance. »
– Anton Moritz, directeur produit principal, DAM, chez Frontify
Avant d’examiner une méthode permettant d’intégrer les informations de provenance directement aux fichiers et d’éclairer vos décisions en matière de signalement, intéressons-nous à l’article 50 du règlement européen sur l’IA et à la C2PA.
Que prévoit l’article 50 du règlement européen sur l’IA ?
L’article 50 du règlement européen sur l’IA définit des exigences de transparence concernant les contenus générés ou manipulés par l’IA. Deux dispositions sont particulièrement importantes pour les équipes de marque et de marketing.
L’article 50, paragraphe 4, vise à mieux protéger le public contre les contenus d’IA potentiellement trompeurs ou préjudiciables. Cela concerne, par exemple, les hypertrucages qui donnent une fausse impression d’authenticité, ou les contenus générés par l’IA portant sur des sujets d’intérêt public et qui n’ont fait l’objet d’aucune vérification humaine ou d’aucun contrôle éditorial par une personne responsable.
L’article 50, paragraphe 2, exige des fournisseurs de systèmes d’IA générative qu’ils marquent les contenus générés par l’IA dans un format lisible par machine, afin qu’ils puissent être détectés comme artificiels.
Ces exigences influent sur la manière dont les marques abordent la transparence et l’authenticité de leurs contenus. Il devient donc de plus en plus important de savoir d’où vient un contenu, comment il a été créé et quelles modifications il a subies.
Que doivent savoir les équipes marketing sur l’article 50 du règlement européen sur l’IA ?
Voici les principaux points à connaître :
- L’article 50 impose des obligations à deux types d’acteurs : les fournisseurs et les déployeurs. La plupart des équipes de marque qui utilisent des outils d’IA tiers pour créer ou modifier des contenus seront considérées comme des déployeurs.
- Les déployeurs doivent signaler certains contenus générés par l’IA ou manipulés à l’aide de l’IA (article 50, paragraphe 4). Il s’agit notamment des hypertrucages et des textes générés ou manipulés par l’IA et publiés sur des sujets d’intérêt public, comme les campagnes politiques, les politiques publiques ou l’actualité, sauf si une exception applicable s’applique.
- Dans l’ensemble, la plupart des contenus marketing n’ont pas à porter de mention relative à l’IA au titre du règlement européen. L’obligation de signalement dépend de la nature, de la finalité et du contexte du contenu.
Qu’est-ce que la C2PA ?
La C2PA est une norme ouverte destinée à rendre plus claire l’origine des contenus. Elle bénéficie d’un large soutien : elle a été élaborée par la Coalition for Content Provenance and Authenticity (C2PA), qui compte notamment Adobe, Google, Meta et Microsoft parmi ses membres.
En associant des Content Credentials aux fichiers, la C2PA utilise des métadonnées pour indiquer comment un contenu a été créé, quelles modifications lui ont été apportées et si l’IA a été utilisée. Les Content Credentials sont comparables au passeport d’un contenu : ils constituent un historique vérifiable de son origine et de son parcours jusqu’à vous et à votre public.
Comment la C2PA aide-t-elle les équipes marketing à respecter les obligations de transparence de l’article 50 ?
La C2PA aide les équipes marketing à respecter leurs obligations de transparence au titre de l’article 50 en facilitant la compréhension de l’origine des contenus, notamment de l’éventuelle utilisation de l’IA lors de leur création ou de leur modification. En sachant d’où vient un contenu, vous pouvez mieux déterminer s’il faut signaler l’usage de l’IA, que ce soit pour répondre aux obligations de l’article 50 ou aux attentes plus générales du public.
La bonne nouvelle, c’est que la plupart des contenus marketing ne devraient pas nécessiter de signalement au titre de l’article 50 du règlement européen sur l’IA. La majorité des ressources ne demande donc aucune mesure particulière. Toutefois, des informations visibles sur leur provenance peuvent vous aider à repérer celles qui méritent un examen plus approfondi, pour des raisons de risque pour la marque ou avant une validation juridique.
Cela peut être particulièrement important pour les campagnes où l’utilisation de l’IA pourrait sembler déplacée, par exemple celles qui mettent en avant l’authenticité, les témoignages de vrais clients, le savoir-faire humain ou le développement durable.
Mes contenus marketing doivent-ils signaler l’usage de l’IA ?
La nécessité de signaler l’usage de l’IA au titre du règlement européen dépend de la nature de votre contenu. Les déployeurs doivent signaler les contenus générés ou manipulés par l’IA dans des cas précis, notamment lorsqu’ils risquent de passer à tort pour authentiques. Par exemple :
- Les hypertrucages : l’IA sert à créer ou à modifier des contenus audio, des images ou des vidéos qui ressemblent à de vraies personnes, à de vrais objets, lieux, entités ou événements et qui pourraient être pris pour des contenus authentiques. Ce serait le cas, par exemple, d’une fausse recommandation de célébrité.
- Les textes générés ou manipulés par l’IA sur des sujets d’intérêt public, tels que les campagnes politiques, les politiques publiques ou l’actualité, lorsqu’ils n’ont pas fait l’objet d’une vérification humaine ou d’un contrôle éditorial. Par exemple, un rapport généré par l’IA sur les résultats d’une élection qui n’aurait été soumis à aucune vérification ni validation éditoriale humaine.
En revanche, de nombreux autres contenus générés par l’IA n’ont pas à être signalés au titre du règlement européen. C’est notamment le cas des fiches produits ou des visuels de campagne créés à l’aide de l’IA, à condition qu’ils ne représentent pas de vraies personnes, de vrais lieux ou de vrais événements d’une manière qui pourrait induire le public en erreur sur leur authenticité.
Comment fonctionne la C2PA ?
La C2PA s’appuie sur une norme ouverte qui permet d’ajouter automatiquement aux ressources numériques des informations de provenance lisibles par machine.
- Le contenu est créé. Par exemple, une personne prend une photo avec un appareil compatible C2PA, ou crée une image, une vidéo ou un fichier audio à l’aide d’un outil d’IA compatible.
- Les Content Credentials sont ajoutés automatiquement. L’appareil ou le logiciel enregistre la manière dont le contenu a été créé ou modifié, y compris l’utilisation éventuelle de l’IA. Si quelqu’un modifie ensuite le fichier dans un autre outil compatible C2PA, cette modification est ajoutée à l’historique.
- Les informations sont signées numériquement. La signature indique qui a signé les informations et permet aux logiciels de détecter si elles ont été modifiées depuis.
- Les informations peuvent être vérifiées. Les logiciels compatibles, comme certaines plateformes de publication, peuvent vérifier les Content Credentials. D’autres logiciels, comme un système DAM, peuvent les afficher aux utilisateurs.
- Le contenu peut recevoir automatiquement une mention. Certaines plateformes de publication peuvent ajouter une mention indiquant l’usage de l’IA à partir des informations C2PA et d’autres signaux ou méthodes de détection.
La C2PA est-elle le seul moyen d’indiquer qu’un contenu a été généré par l’IA ?
Non. Le règlement européen sur l’IA n’impose pas de méthode particulière. Certains fournisseurs utilisent des filigranes invisibles ou d’autres techniques. L’absence de Content Credentials ne prouve donc pas qu’un contenu a été créé sans IA.
Quelles sont les limites de la C2PA et des Content Credentials ?
La C2PA est une première étape utile pour rendre la provenance des contenus plus visible, mais elle ne suffit pas à répondre à toutes les obligations de l’article 50. La C2PA précise qu’elle permet d’évaluer la provenance d’un contenu ; elle ne constitue pas, à elle seule, un outil de conformité juridique. Voici quelques points à garder à l’esprit :
- La C2PA ne peut pas déterminer si l’usage de l’IA doit être signalé. Elle peut aider les équipes à comprendre l’origine enregistrée d’une ressource et les modifications qui lui ont été apportées, mais elle ne peut pas déterminer si le règlement européen impose de signaler publiquement l’usage de l’IA. Cette décision reste à prendre par vous et votre équipe.
- Les Content Credentials peuvent être absents ou incomplets. Plusieurs raisons peuvent expliquer leur absence. Une image peut avoir été créée dans un outil qui ne prend pas en charge la C2PA, ou les informations peuvent avoir été perdues lors du téléchargement ou de la conversion du fichier dans certains systèmes. Les équipes marketing ne peuvent pas interpréter leur absence comme une preuve de l’utilisation — ou de la non-utilisation — de l’IA.
- Les Content Credentials sont lisibles par machine. Cela ne signifie pas qu’ils sont immédiatement compréhensibles par tous. Ils ne sont pas apposés sur le contenu comme un filigrane : ils peuvent être intégrés aux métadonnées ou stockés séparément tout en restant associés au fichier. Les logiciels peuvent lire et vérifier ces informations, puis éventuellement ajouter automatiquement une mention indiquant l’usage de l’IA. Mais les utilisateurs peuvent devoir effectuer une étape supplémentaire pour les consulter. À mesure que la production de contenus par l’IA augmente de façon exponentielle, la facilité d’accès à ces informations peut faire toute la différence entre une bonne maîtrise des contenus et une charge de travail ingérable.
La rapidité de production permise par l’IA et la traçabilité claire de l’origine des contenus ne devraient pas s’opposer. Chaque ressource devrait conserver son historique, le rendre visible à toute personne qui la manipule et fournir aux équipes des éléments fiables pour décider s’il faut signaler l’usage de l’IA, sans leur imposer de tâches supplémentaires.
Le règlement européen sur l’IA s’applique-t-il aux organisations situées hors de l’Union européenne ?
Oui. Une entreprise n’a pas besoin d’être établie en Europe pour que le règlement européen sur l’IA s’applique à elle. Tout dépend de la manière dont ses systèmes d’IA sont mis à disposition ou utilisés, et du lieu où cela se produit. Le règlement peut également s’appliquer aux entreprises situées hors de l’UE si elles proposent des systèmes d’IA dans l’UE, les mettent à disposition pour une utilisation dans l’UE ou produisent des contenus générés par l’IA qui y sont utilisés. Comme le RGPD, le règlement européen sur l’IA peut donc avoir une portée extraterritoriale. Le fait d’être établi hors de l’UE ne suffit pas à exclure une entreprise de son champ d’application.
À quoi reconnaît-on une bonne traçabilité des contenus ?
Pour que la C2PA soit réellement utile aux équipes marketing, les informations de provenance doivent répondre à trois critères :
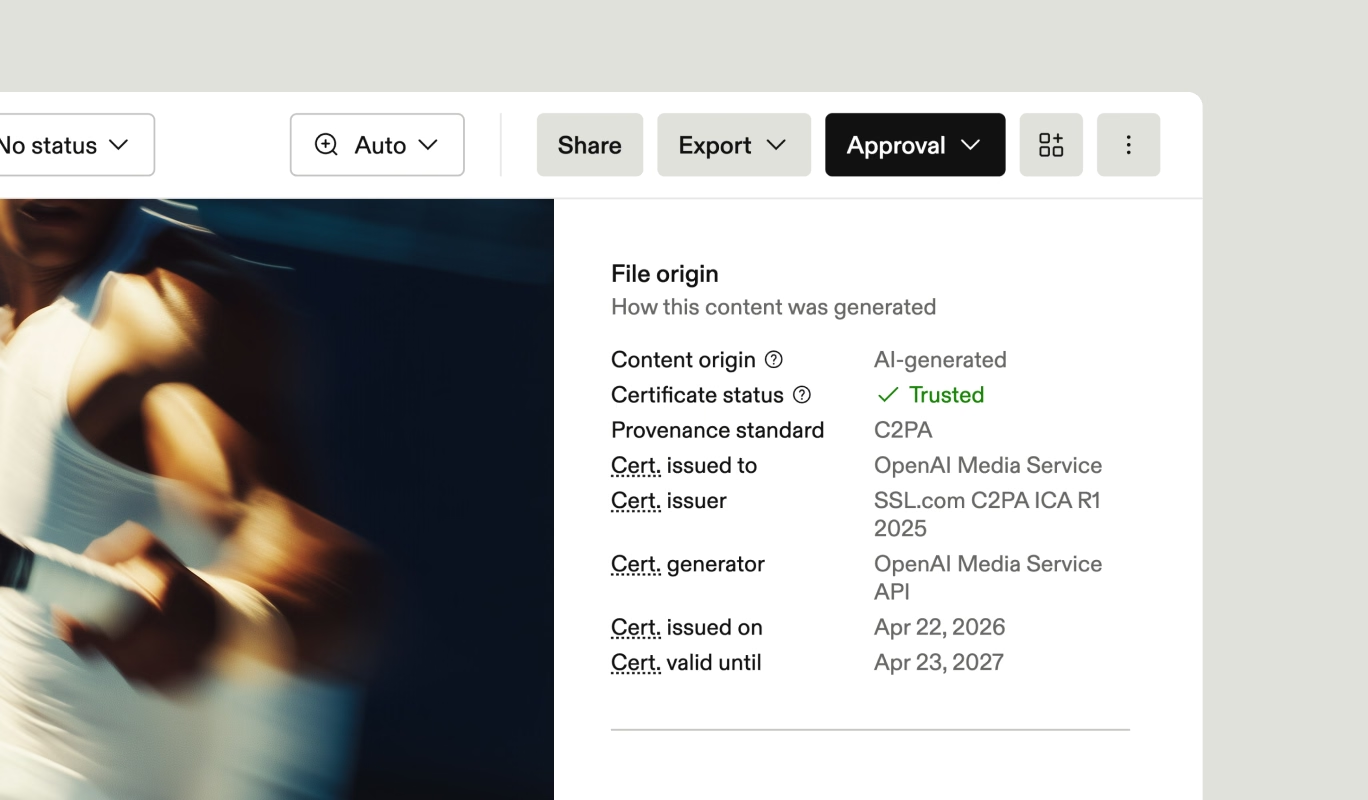
- Être visibles : toute personne qui manipule une ressource peut voir d’où elle vient, quel outil l’a créée, si l’IA a été utilisée et si les informations de provenance ont été vérifiées.
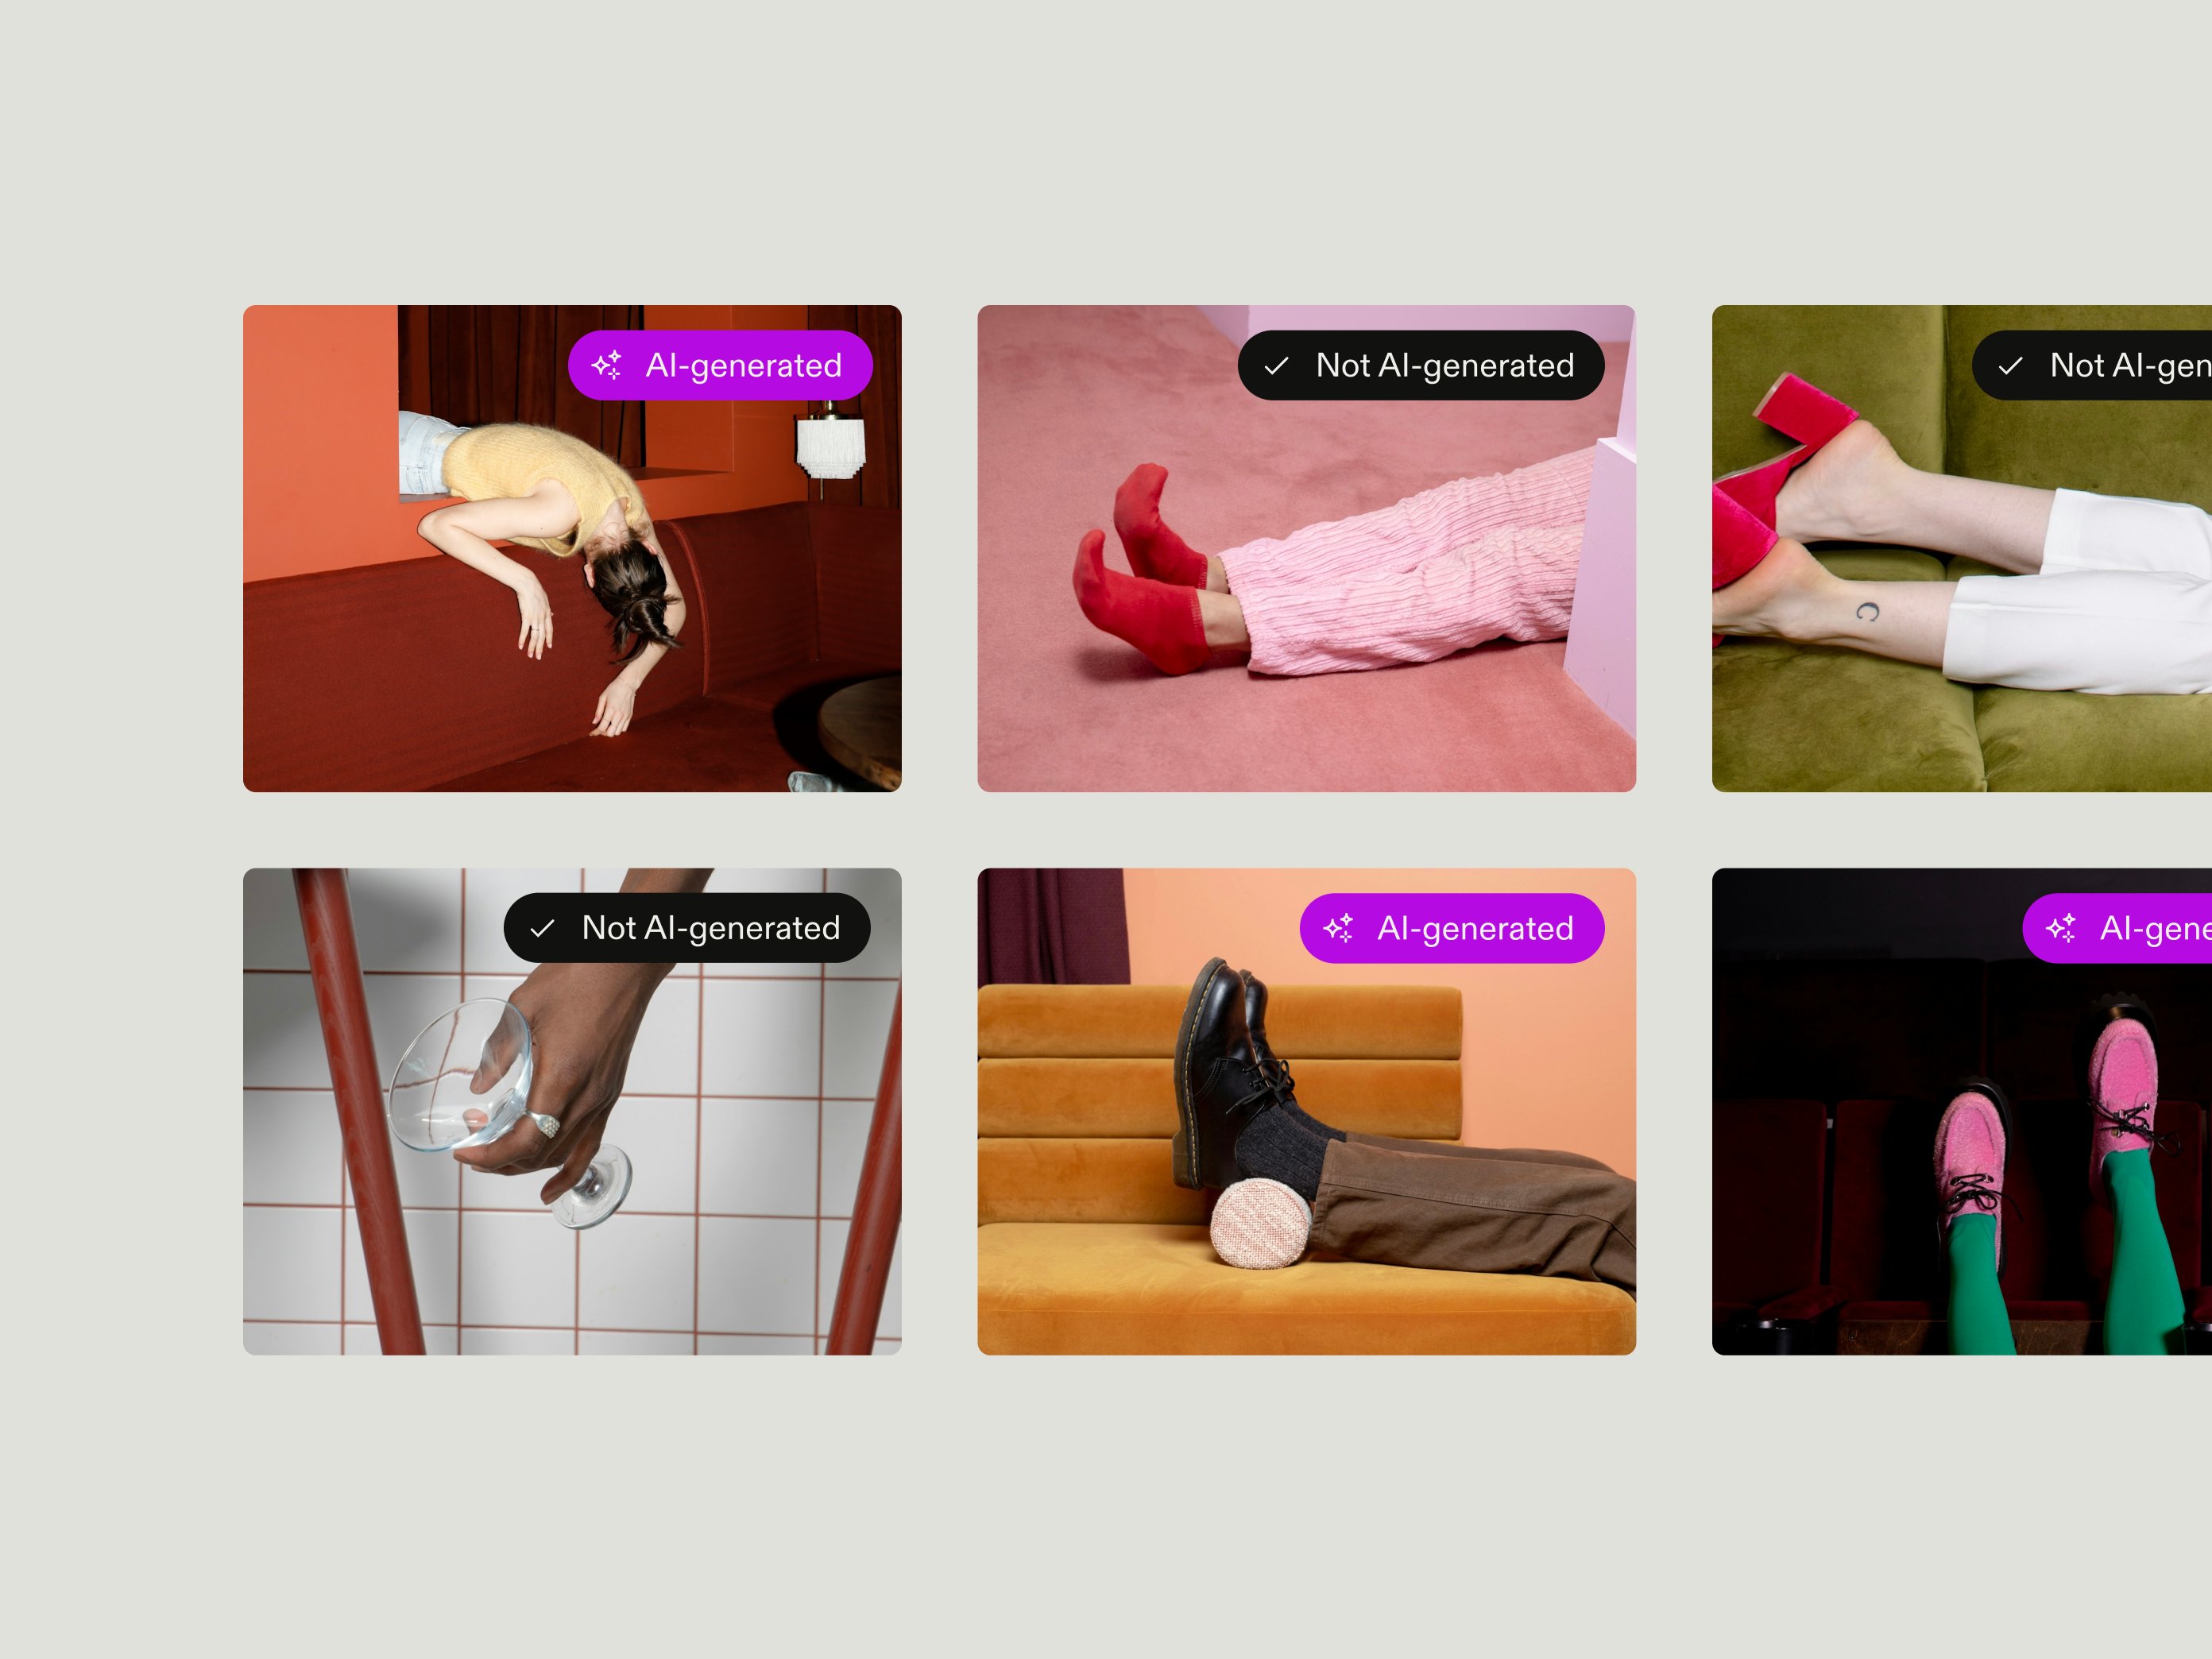
- Être exploitables : les équipes peuvent agir à partir de ces informations, par exemple filtrer leur bibliothèque par origine pour repérer les contenus générés par l’IA et déterminer lesquels doivent être examinés.
- Suivre les fichiers : les informations restent associées au fichier lors de son téléchargement, et le système indique clairement ce qu’il advient d’elles lorsque le fichier est modifié, redimensionné ou déplacé vers un autre système.
Les équipes marketing qui utilisent un système de gestion des actifs numériques disposent d’un avantage particulier. Depuis longtemps, les systèmes DAM contribuent à protéger les marques en rendant visibles les droits d’utilisation, les restrictions, l’historique des versions et les dates d’expiration des ressources. Aujourd’hui, les systèmes DAM compatibles avec la C2PA peuvent intégrer les Content Credentials à la fiche de chaque ressource et faire de la provenance une composante de tout son cycle de vie.
C’est particulièrement important lorsque les fichiers sont modifiés. Certains outils suppriment les informations de provenance au cours du traitement. Un fichier redimensionné, recadré ou converti peut donc perdre ses Content Credentials. La préservation de ces informations lors de ces opérations évolue encore dans l’ensemble du secteur, et Frontify prévoit de la prendre en charge dans une prochaine version.
Comment Frontify peut-il aider les équipes marketing à utiliser la C2PA ?
Frontify permet aux équipes marketing de consulter les informations sur la provenance de l’IA dans leurs processus habituels de gestion des contenus. En affichant les Content Credentials C2PA des ressources numériques, la plateforme aide les équipes à examiner leur origine et à prendre des décisions éclairées concernant leur signalement. Frontify indique ce que le fichier déclare ; c’est à votre équipe de décider de la suite à donner.
- Frontify lit-il les Content Credentials C2PA lors du téléversement d’un fichier ? Oui. Frontify les lit lors du téléversement et prend en charge 15 formats de fichiers, notamment des images, des vidéos et des fichiers audio.
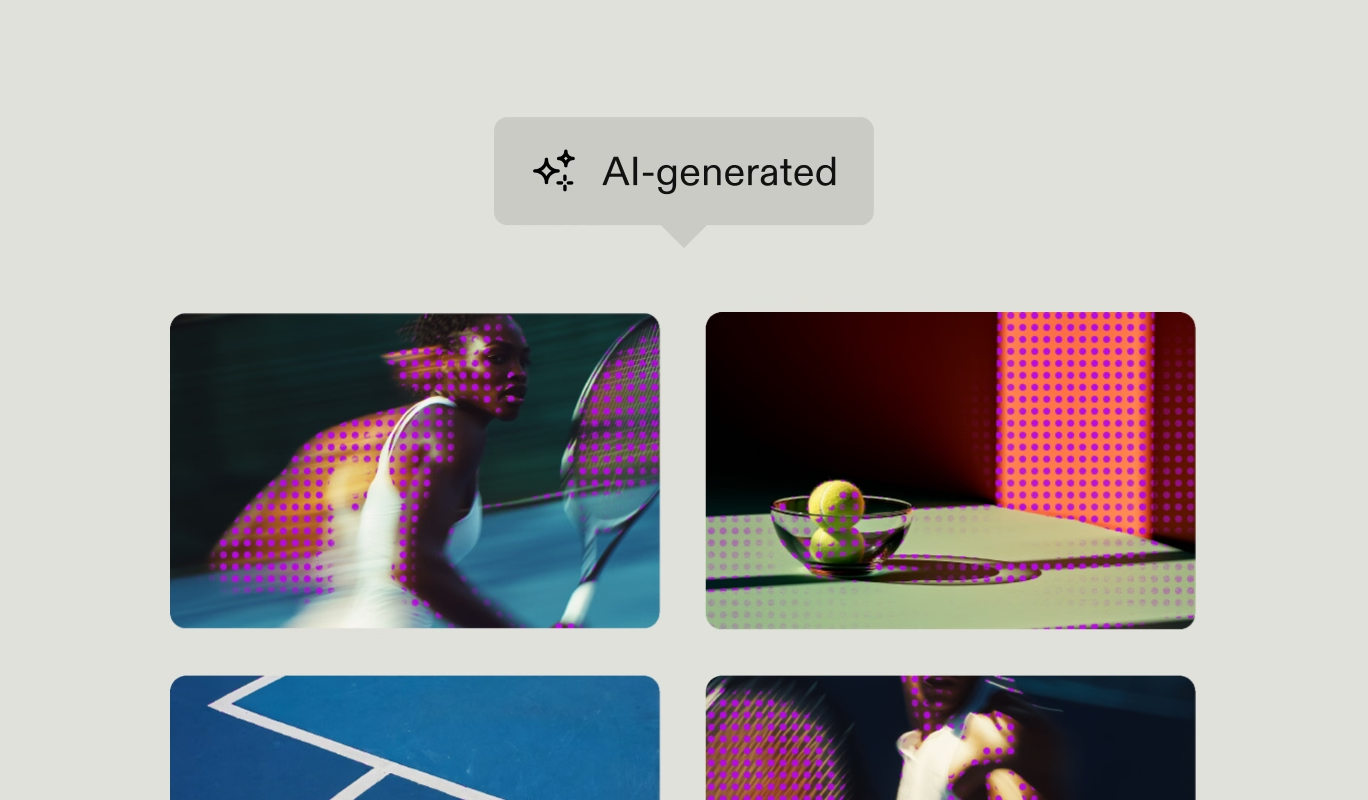
- Frontify affiche-t-il les informations sur l’origine et le statut de vérification là où les équipes travaillent ? Oui. Elles apparaissent dans la barre latérale de la ressource, dans l’espace de travail de la bibliothèque, ainsi que sous une forme simplifiée sur les pages publiées de la bibliothèque et des lignes directrices.
- Peut-on filtrer les ressources Frontify par origine et accéder aux mêmes données par API ? Oui, dans l’espace de travail de la bibliothèque et au moyen de l’API publique.
- Le fichier original conserve-t-il ses Content Credentials au téléchargement ? Oui, pour le fichier original que vous avez téléversé.
Frontify n’ajoute pas de mention visible relative à l’IA directement sur vos ressources. Les informations issues des Content Credentials apparaissent dans la barre latérale de la ressource et sur les pages publiées de la bibliothèque et des lignes directrices ; elles ne sont pas apposées sur le fichier lui-même.
Découvrez dès aujourd’hui la prise en charge de la C2PA par Frontify
Demandez une démonstration pour découvrir Frontify et voir comment les utilisateurs téléversent, consultent, recherchent et conservent les Content Credentials.